Tutoriel · épisode 2
Épisode 2 — Comment fonctionne une blockchain ? (version « manuel technique »)
Dans cet épisode, nous décortiquons le fonctionnement interne d’une blockchain, du regroupement des transactions à la validation collective. Vous découvrirez comment chaque bloc est scellé, lié et protégé contre la falsification.
Concepts de base : registre partagé et validation
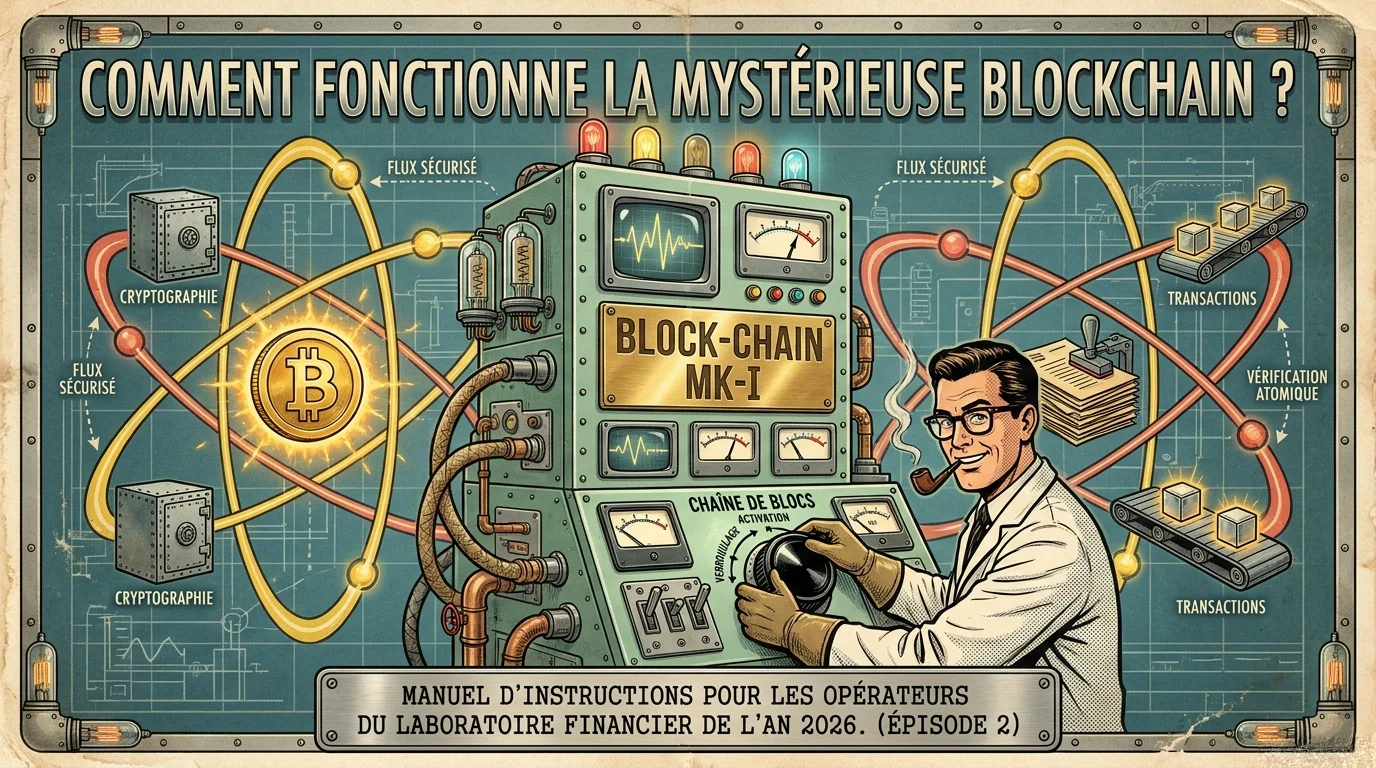
Dans l’épisode précédent, nous avons découvert ce qu’est une cryptomonnaie : un actif dont la propriété est inscrite sur un registre partagé. Mais nous avions laissé une question en suspens. Si ce registre n’appartient à personne, qu’est-ce qui empêche de le falsifier ? Aujourd’hui, nous ouvrons la machine. Voici le manuel d’instructions de la blockchain.
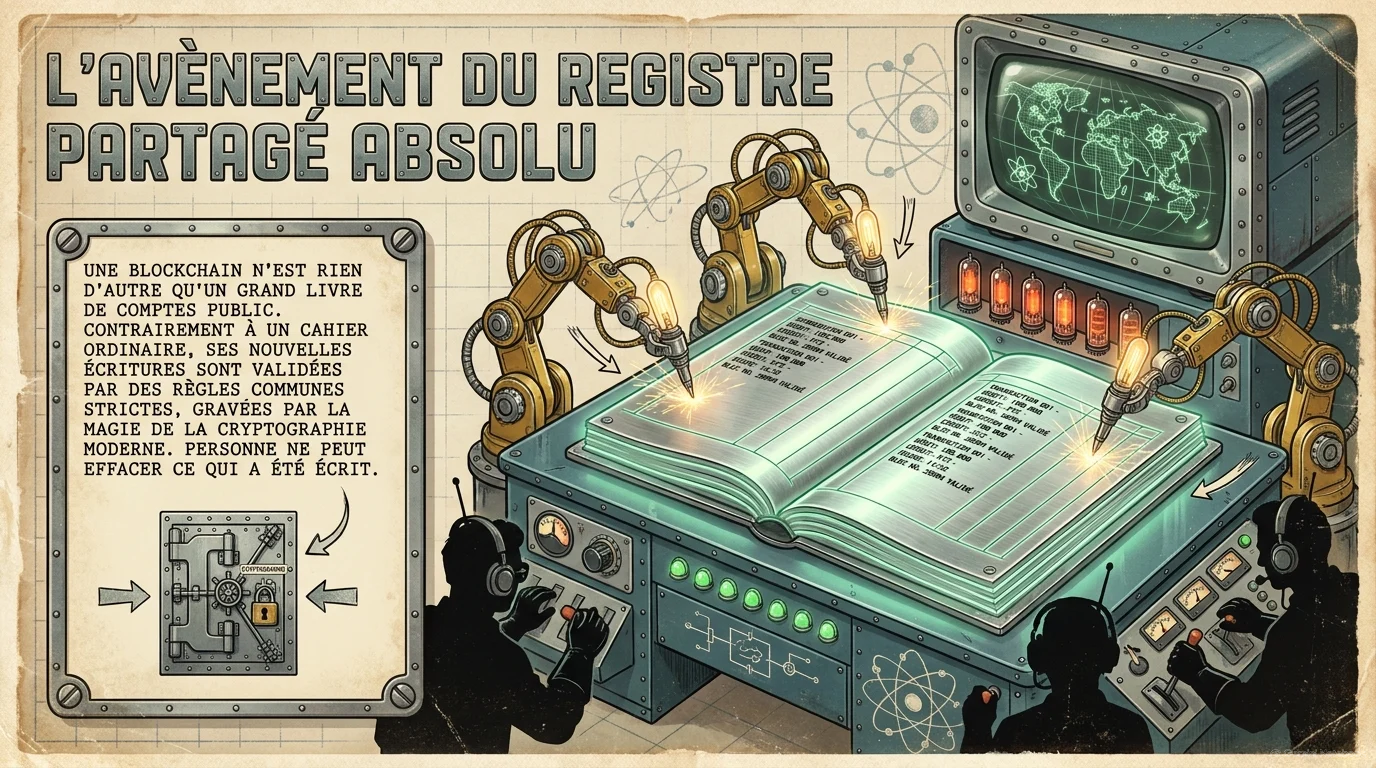
Reprenons depuis le début. Une blockchain n’est rien d’autre qu’un grand livre de comptes public. Mais contrairement à un cahier ordinaire, ses nouvelles écritures ne s’ajoutent pas au hasard : elles sont regroupées, puis validées selon des règles communes que tout le monde applique. Et une fois inscrites, elles ne s’effacent plus. Retenez ces deux mots — regroupées, et validées. Tout l’épisode consiste à comprendre comment.
Architecture décentralisée vs centralisée
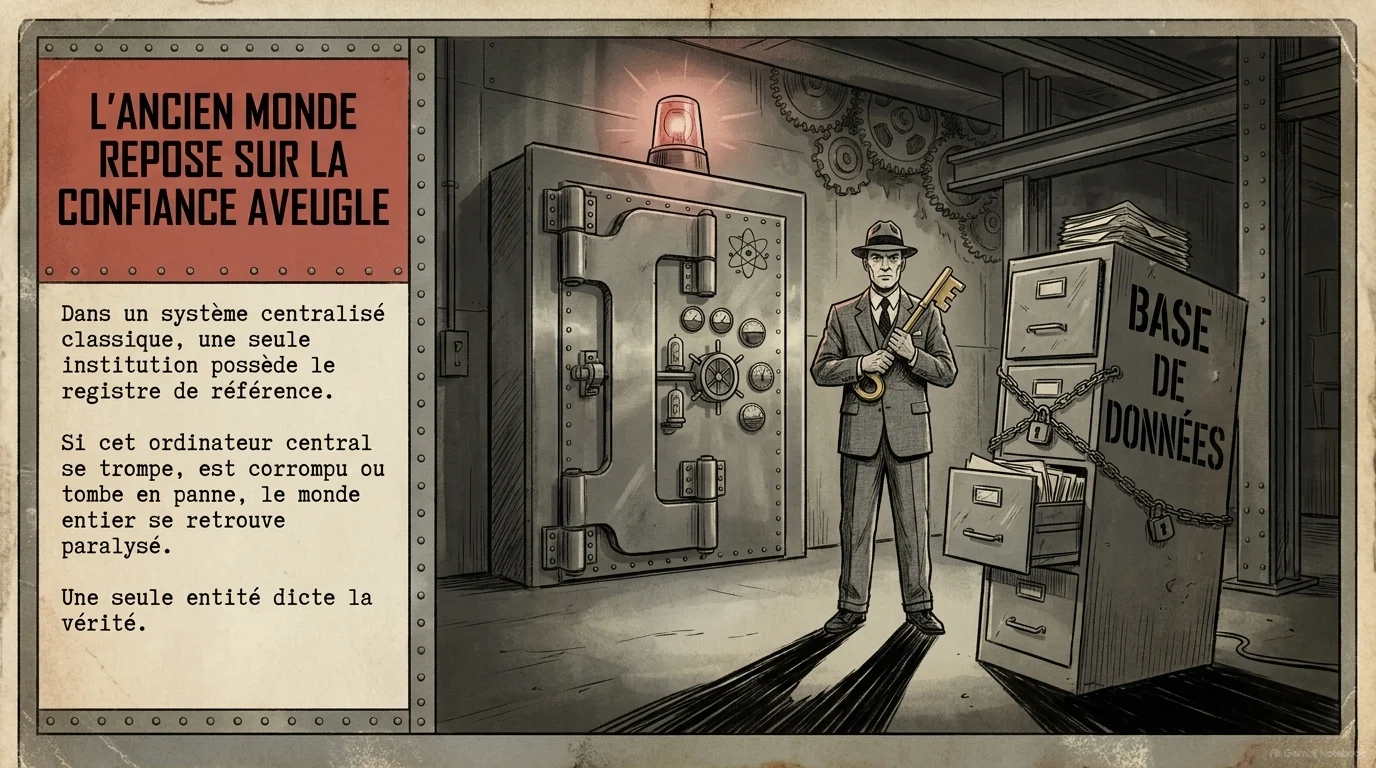
Pour saisir le problème, regardons d’abord le monde d’avant. Dans un système centralisé classique, une seule institution possède le registre de référence. Elle dit la vérité, et sa parole suffit. C’est commode… tant que tout va bien. Car si cet ordinateur central se trompe, s’il est corrompu, ou s’il tombe simplement en panne, tout se retrouve paralysé. Une seule entité dicte la vérité. C’est donc aussi une seule entité à convaincre.
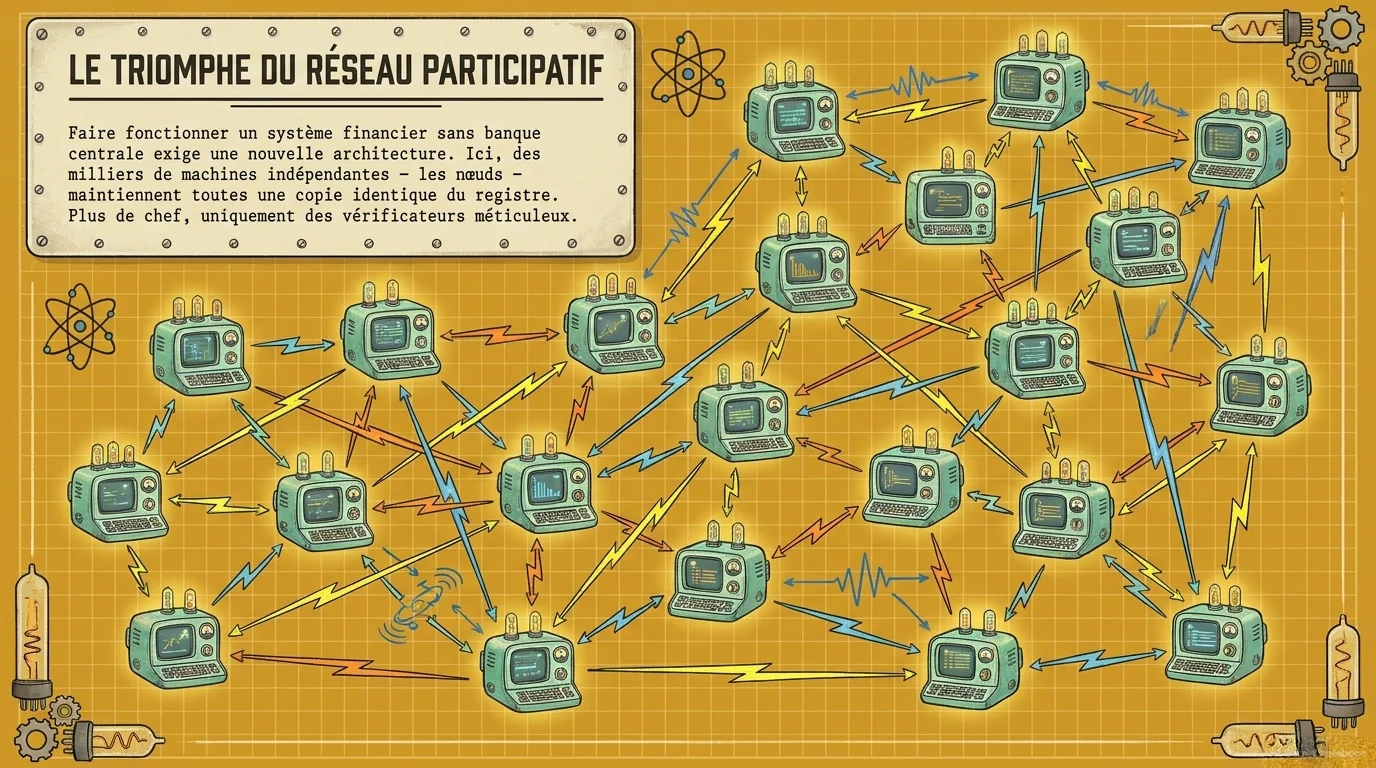
Voici l’autre architecture. Ici, plus de coffre unique. Des milliers de machines indépendantes — on les appelle des nœuds — maintiennent chacune une copie identique du registre. Plus de chef : uniquement des vérificateurs méticuleux. Mais cette liberté a un prix. S’il n’y a plus personne pour trancher, il va falloir que toutes ces machines se mettent d’accord toutes seules. C’est le problème que le reste de cet épisode va résoudre, pièce par pièce.
Construction d’un bloc : signature, agrégation et hash
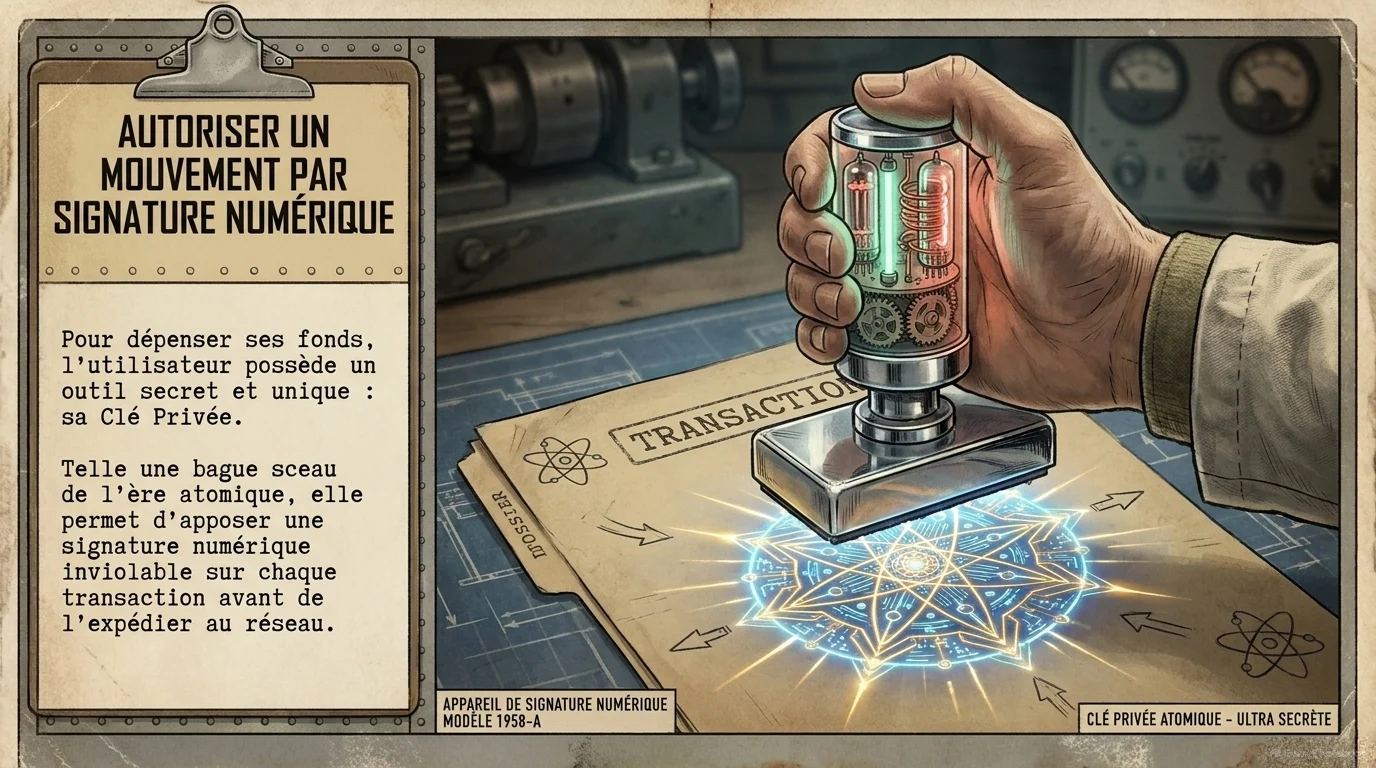
Première pièce. Pour dépenser ses fonds, l’utilisateur possède un outil secret et unique : sa clé privée, que nous avons rencontrée la dernière fois. Elle sert ici de sceau. Avant d’être expédiée au réseau, chaque transaction est signée avec cette clé. C’est ce qu’on appelle la signature numérique. Elle prouve que l’ordre vient bien du propriétaire, sans jamais révéler le secret lui-même.
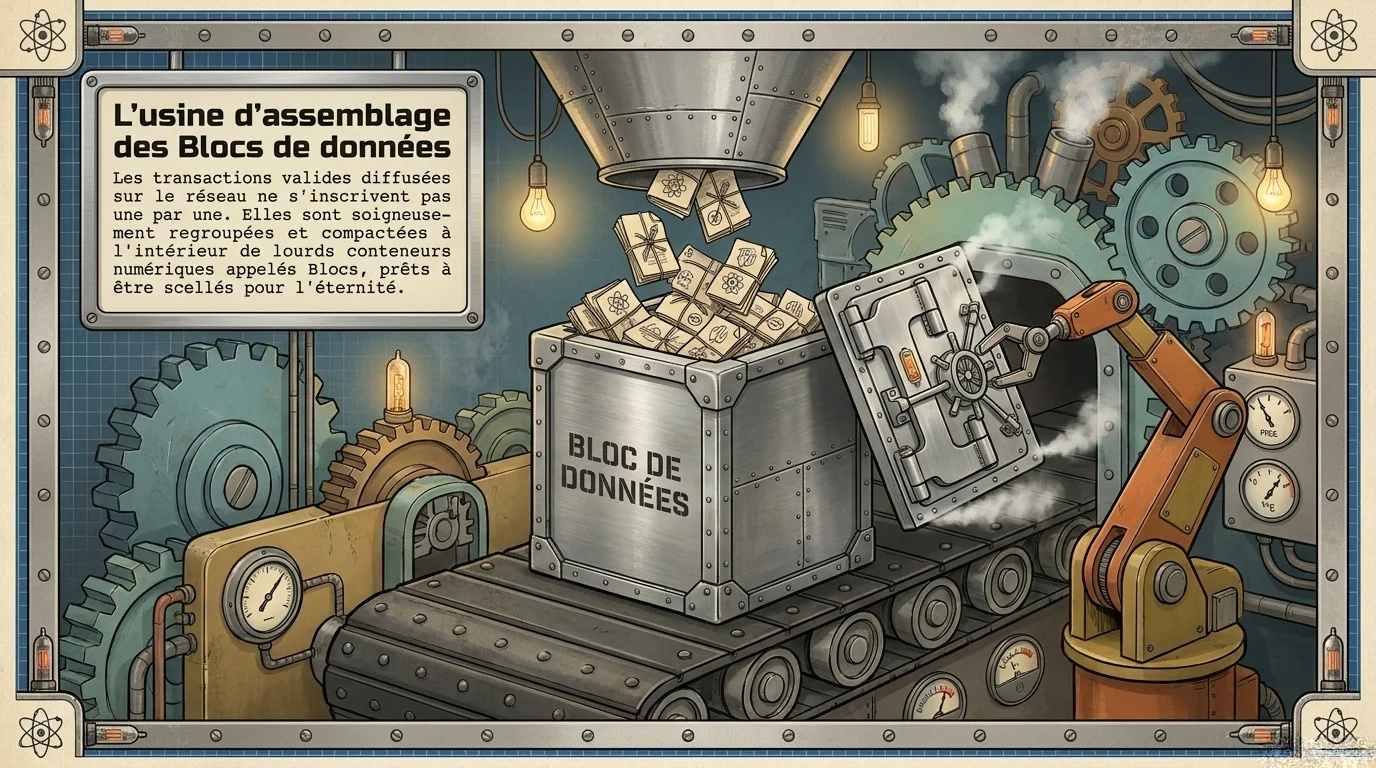
Deuxième pièce. Les transactions signées sont diffusées au réseau, mais elles ne s’inscrivent pas une par une. Elles sont rassemblées, puis compactées dans de lourds conteneurs numériques que l’on appelle des blocs. Un bloc, c’est simplement un paquet de transactions valides, prêt à être scellé.
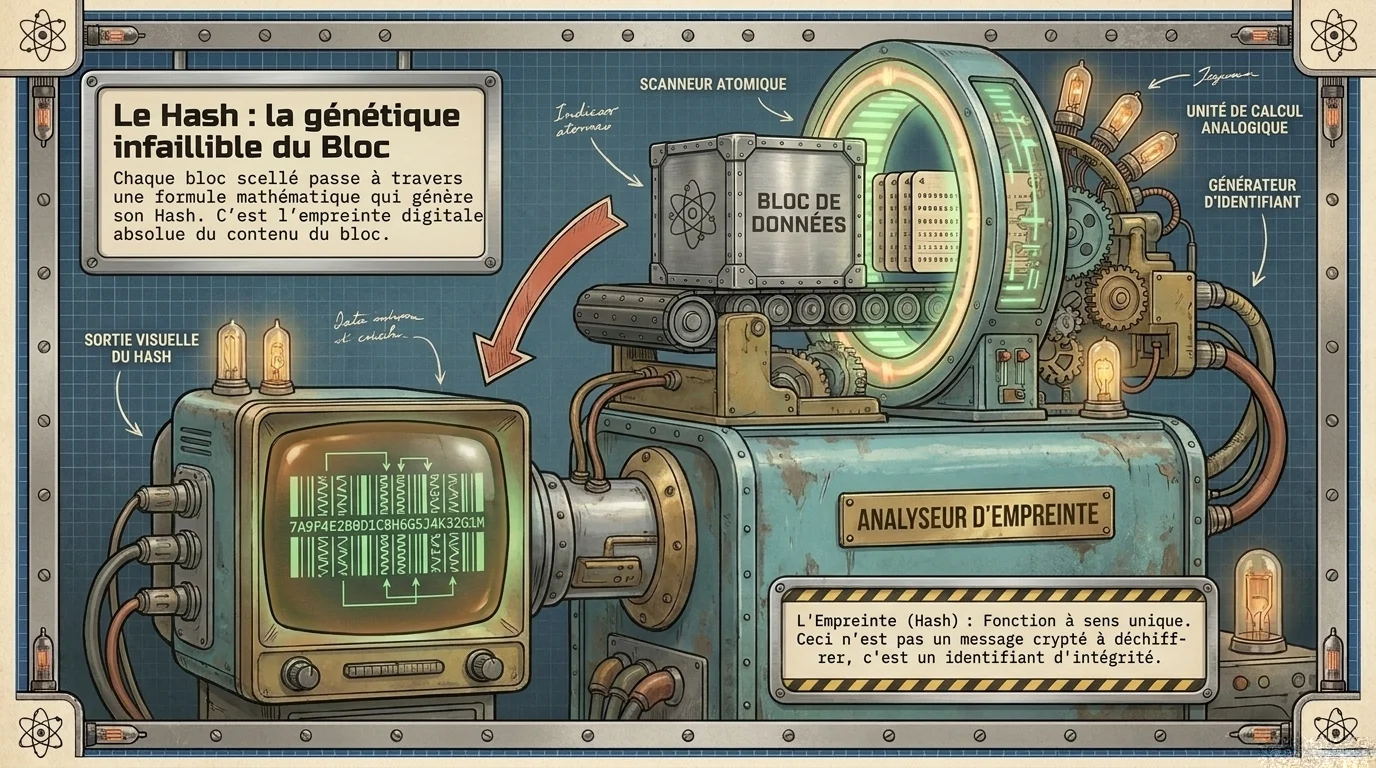
Troisième pièce, et c’est la plus astucieuse. Chaque bloc scellé passe à travers une formule mathématique qui produit son empreinte : le hash. Voyez-le comme l’empreinte digitale du contenu. Attention à ne pas vous tromper de mot : ce n’est pas un message crypté que l’on pourrait déchiffrer. C’est une fonction à sens unique, qui ne sert qu’à une chose — vérifier l’intégrité.
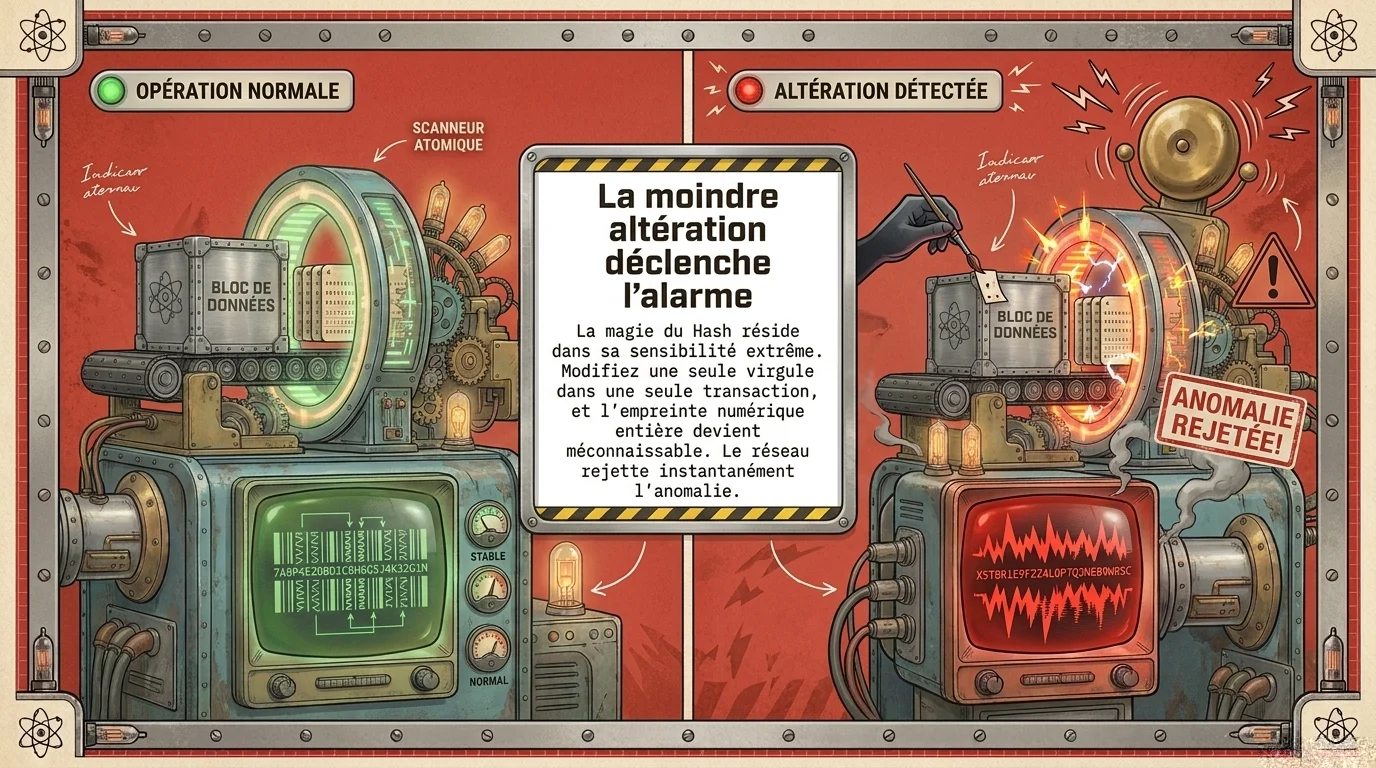
Et voici pourquoi c’est si efficace. Toute la force du hash tient dans sa sensibilité extrême. Modifiez une seule virgule, dans une seule transaction, et l’empreinte entière devient méconnaissable. Pas légèrement différente : méconnaissable. Le réseau compare, constate, et rejette l’anomalie instantanément.
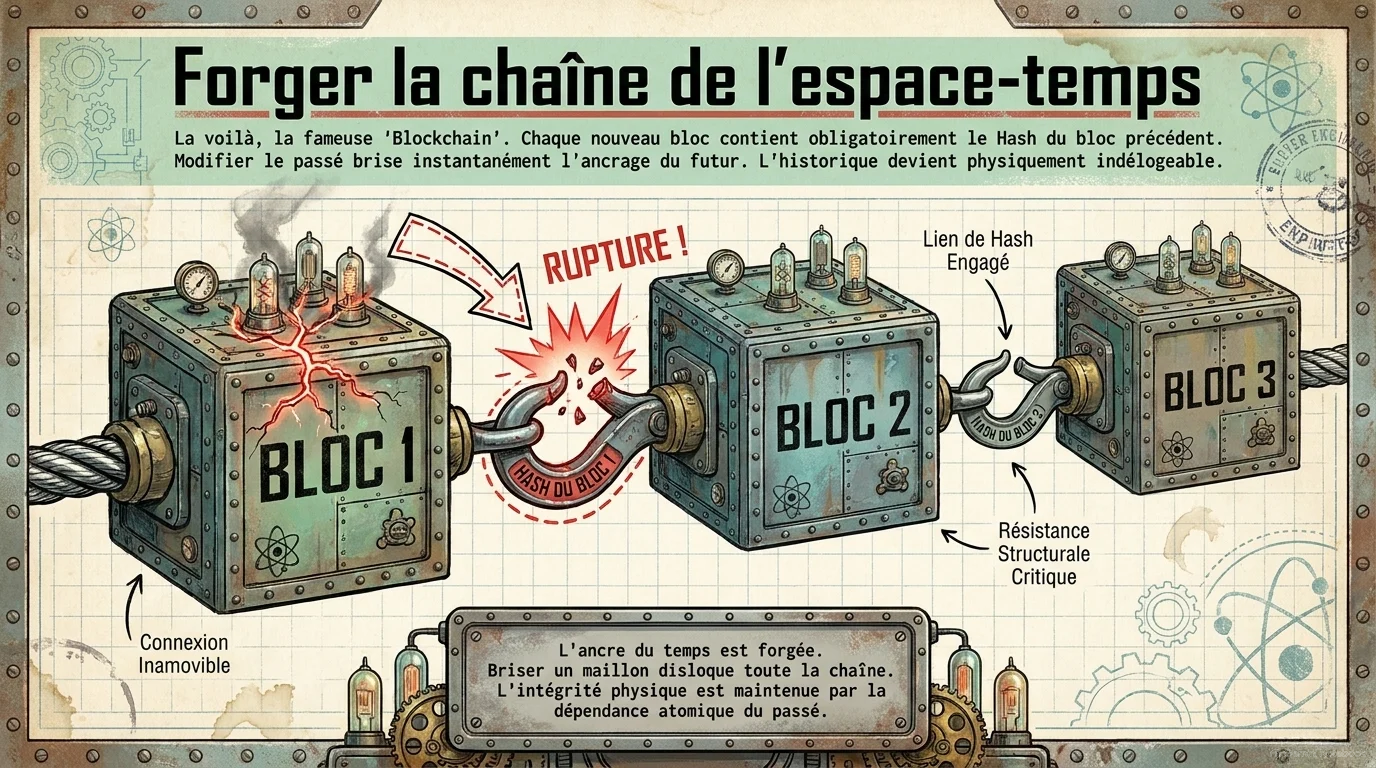
Assemblons maintenant les pièces, et la fameuse chaîne apparaît. Chaque nouveau bloc contient obligatoirement l’empreinte du bloc précédent. Chacun est donc accroché à celui d’avant. Et c’est là que tout se joue : si quelqu’un modifie un ancien bloc, son empreinte change, le lien avec le suivant ne correspond plus, et toute la chaîne des références se disloque. Modifier le passé ne se cache pas. Cela se voit immédiatement.
Mécanismes de consensus et prévention de la double dépense
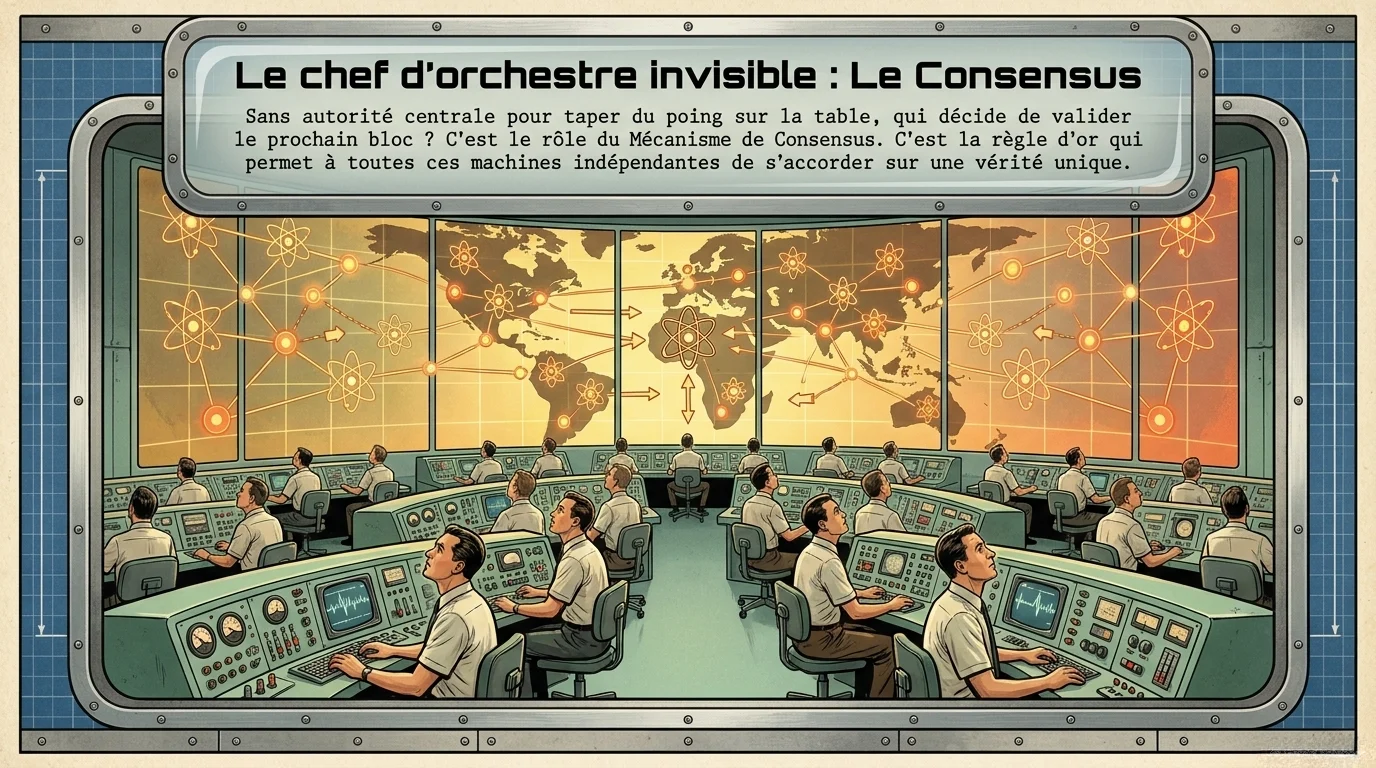
Il reste pourtant une question, et c’est la dernière grande pièce. Nous savons détecter une falsification. Mais sans autorité centrale pour taper du poing sur la table, qui décide de valider le prochain bloc ? Qui a le droit de proposer la suite de l’histoire ? C’est le rôle du mécanisme de consensus : la règle qui permet à toutes ces machines indépendantes de s’accorder sur une seule et même vérité.
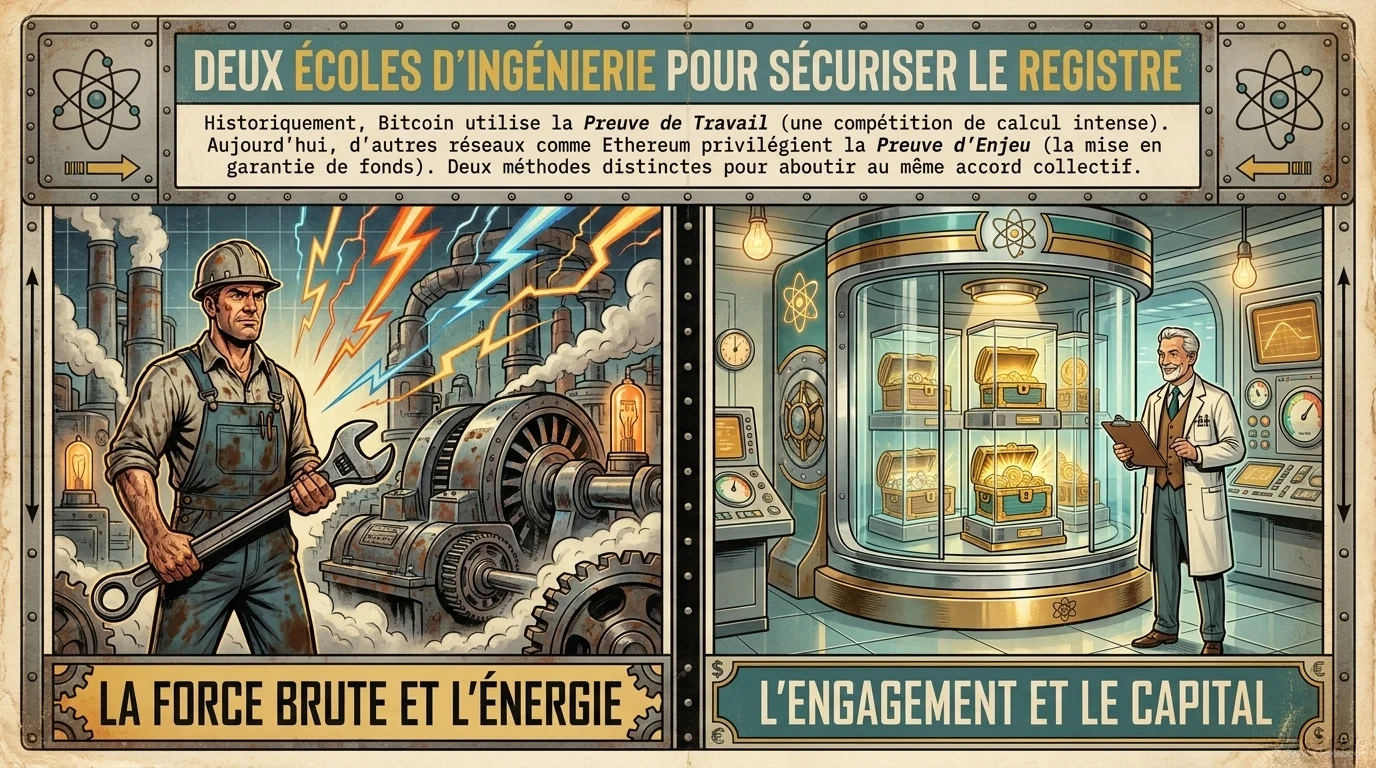
Il existe plusieurs façons d’organiser cet accord. Deux grandes écoles dominent. Historiquement, Bitcoin utilise la preuve de travail : une compétition de calcul intense, où il faut dépenser de l’énergie pour gagner le droit d’écrire. Aujourd’hui, d’autres réseaux comme Ethereum privilégient la preuve d’enjeu : on met des fonds en garantie plutôt que de la puissance de calcul. Deux méthodes très différentes, un même objectif — aboutir au même accord collectif.
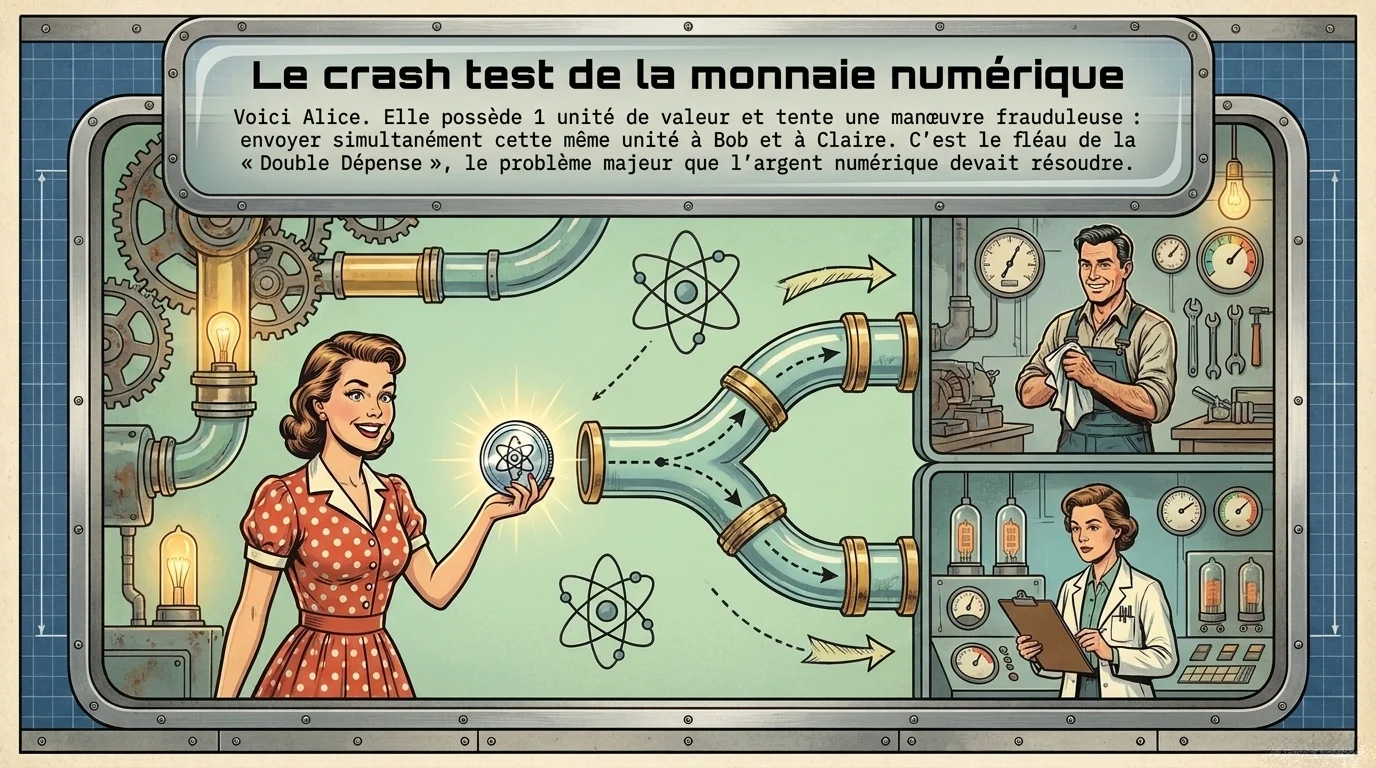
Mettons maintenant la machine à l’épreuve. Voici Alice. Elle possède une unité de valeur, et elle tente une manœuvre frauduleuse : envoyer simultanément cette même unité à Bob, et à Claire. C’est ce qu’on appelle la double dépense — le problème majeur que l’argent numérique devait résoudre. Après tout, si ce n’est que de l’information, pourquoi ne pas l’envoyer deux fois ?
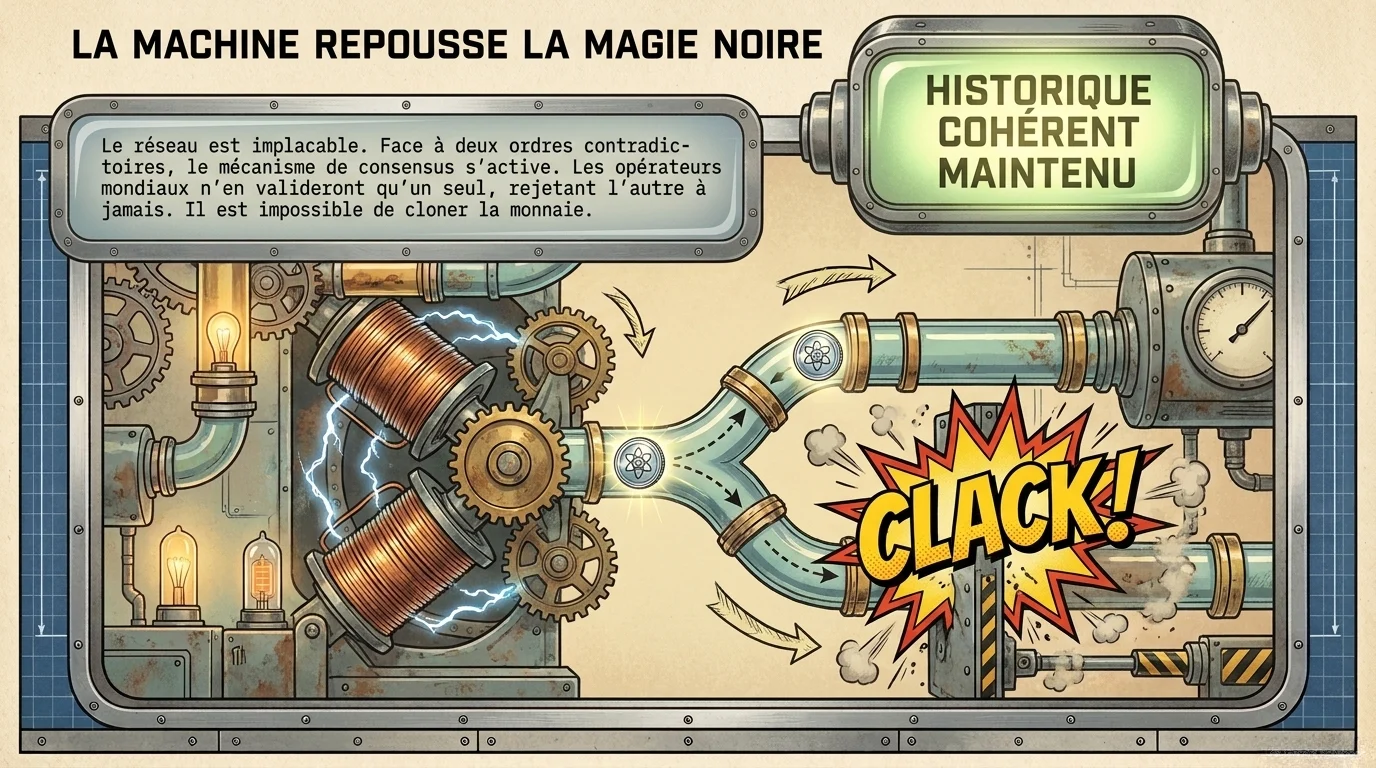
Et voici la réponse. Le réseau est implacable. Face à deux ordres contradictoires, le mécanisme de consensus s’active. Les machines n’en valideront qu’un seul, et rejetteront l’autre définitivement. Les deux dépenses ne peuvent pas devenir valides toutes les deux. L’historique reste cohérent, et la monnaie ne se clone pas.
Finalité, récapitulatif et introduction au minage
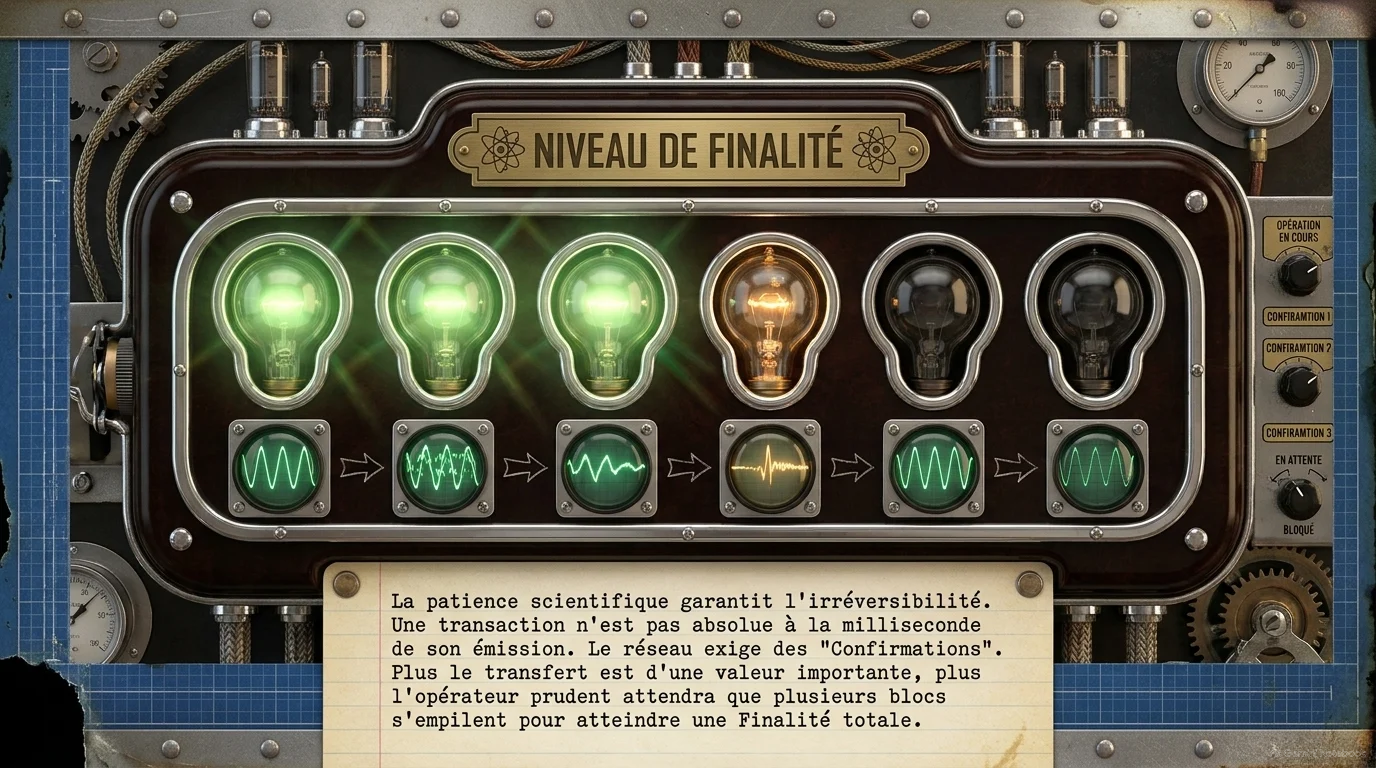
Une nuance importante, maintenant, avant de conclure. Une transaction n’est pas forcément irréversible à la milliseconde où elle apparaît. Le réseau empile les blocs les uns sur les autres, et chaque bloc supplémentaire est une confirmation de plus. Plus un transfert porte sur une somme importante, plus il est raisonnable d’attendre que plusieurs blocs se soient accumulés. On parle alors d’une finalité suffisante. Ici, la patience fait partie du protocole.
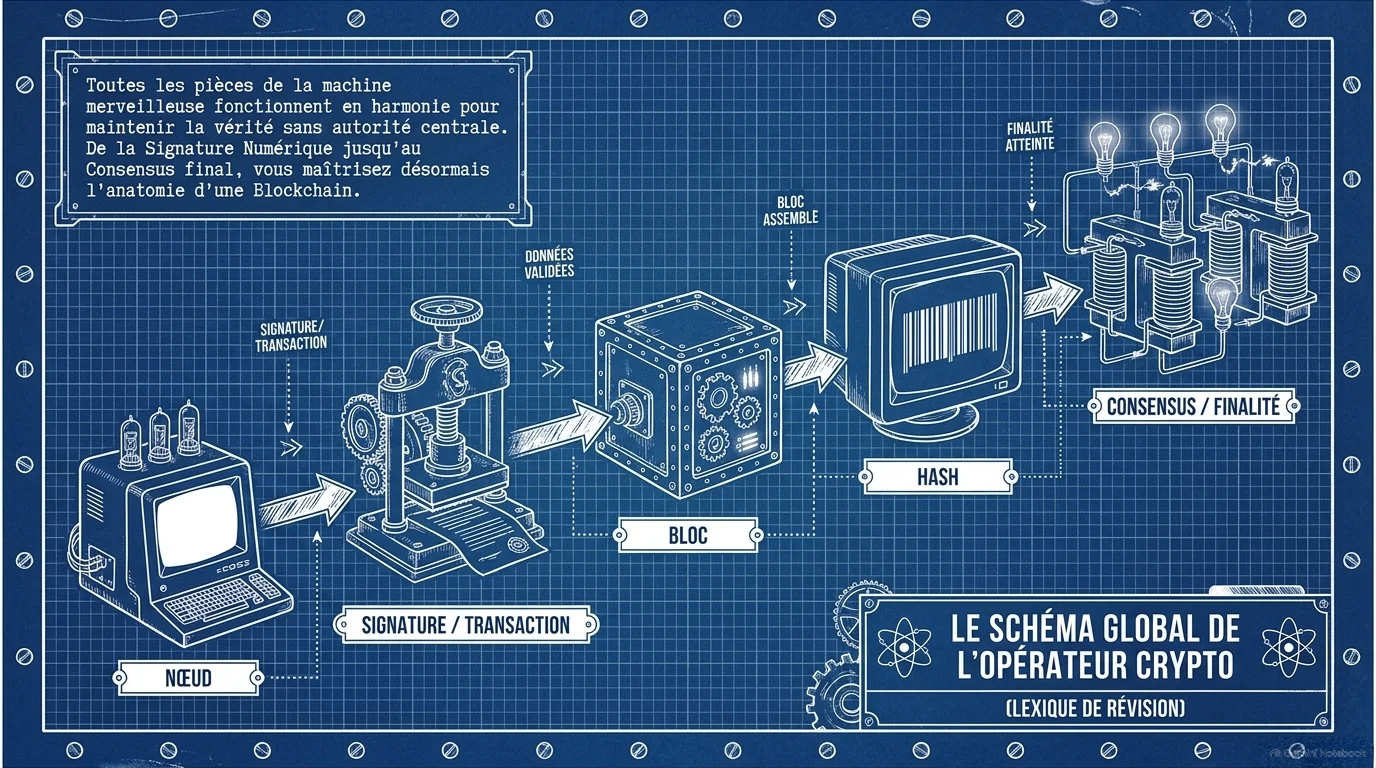
Reprenons la machine complète, d’un seul regard. Un nœud reçoit une transaction, signée par son propriétaire. Les transactions valides sont regroupées en un bloc. Ce bloc reçoit son empreinte, qui l’attache au précédent. Puis le consensus tranche, et les confirmations s’accumulent jusqu’à la finalité. De la signature numérique au consensus final, vous maîtrisez désormais l’anatomie d’une blockchain.
Mais une dernière question reste, et elle est dérangeante. Faire tourner cette horlogerie planétaire, valider les blocs, maintenir le consensus : tout cela demande un effort colossal. Qui fournit ce travail acharné ? Pourquoi accepte-t-il de le fournir ? Et pourquoi entend-on parler d’une consommation électrique gigantesque ? C’est tout le sujet du prochain épisode : le minage.
Ce tutoriel n’est pas un conseil
Il explique un mécanisme de marché. Il ne recommande aucun achat ni aucune vente, ne promet aucun rendement, et ne tient compte ni de votre situation ni de votre horizon. Lire l’avertissement complet.